Ломай учебное.
Защищай настоящее.
Кибербезопасность на практике: терминал, флаги и задания прямо в браузере. С нуля, без установки.
Шаг 1: ответь на четыре коротких вопроса, и откроется первый урок.
- Linux
- Python
- Kali Linux
- Wireshark
- nmNmap
- GNU Bash
- Burp Suite
- Docker
- Linux
- Python
- Kali Linux
- Wireshark
- nmNmap
- GNU Bash
- Burp Suite
- Docker
- Metasploit
- OpenSSL
- Git
- Hack The Box
- Tor Project
- Go
- JavaScript
- Cloudflare
- Metasploit
- OpenSSL
- Git
- Hack The Box
- Tor Project
- Go
- JavaScript
- Cloudflare
Читатьпроnmap—всёравночтоучитьплаватьпоучебнику.Здесьтысразузаходишьвводу.
Один урок — пять минут
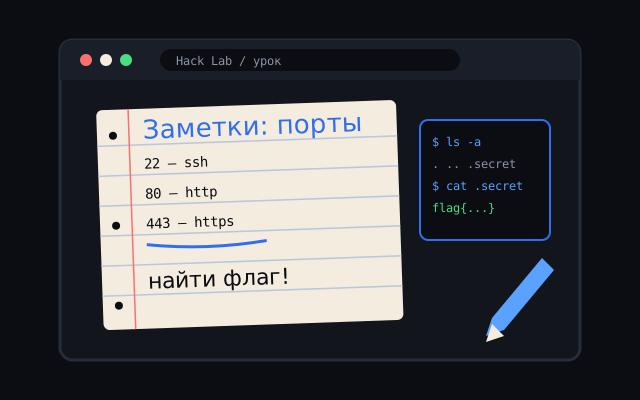
Читаешь одну мысль, записываешь в тетрадь и тут же проверяешь в терминале рядом.
Минимум теории
Одна мысль на экран. Прочитал за полминуты.
Сразу в терминал
Команды выполняются тут же, в безопасной песочнице.
Найди флаг
Файл, порт, уязвимость. Система проверяет сама.
Получи XP
Уровни, серия дней и значки за настоящие навыки.
// маршрут
От книжного магазина до банка
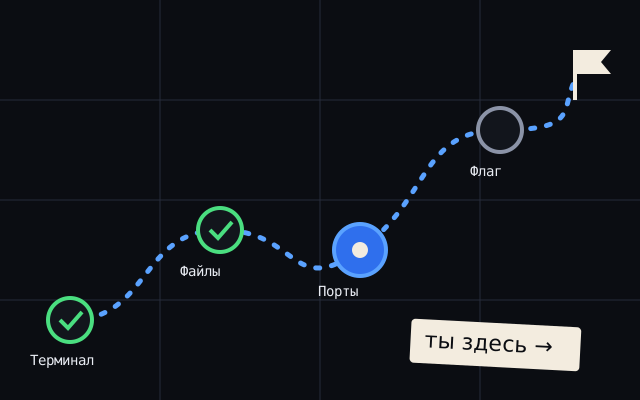
Шесть этапов, и на каждом новая цель: магазин, студия, клиника, HR-портал, почтовый сервис, хостинг. Знания приходят по ходу взлома. В финале тебя ждёт целый банк без подсказок.
- 01Книжный «Бейкер-стрит»
Находим скрытые страницы
Первая и самая простая цель: сайт книжного магазина. Ссылок на админку нигде нет, но она есть. Гонишь словарь по адресам и находишь /admin-old, про которую все забыли. Что такое статус 301, тебе никто не объяснял, ты понимаешь это, когда он становится ключом.
Попутно учишь:HTTP-кодыDNSсловариffgb - 02Студия «Радуга»
Заходим на чужой сервер
Новая цель, новая система. Тебе дали доступ к серверу веб-студии, и дальше ты сам: осматриваешься, ищешь копии конфигов и забытые пароли. Команды Linux ты не учишь заранее, они нужны прямо сейчас, чтобы пройти дальше.
Попутно учишь:bashgrep и findправа - 03Клиника «Гринфилд»
Сканируем чужую сеть
Теперь не сайт, а целая сеть: принтер, регистратура, камеры и сервер с базой пациентов. Находишь, какие машины живы, какие порты у них открыты, и добираешься до базы. Забытая служба — это чья-то дверь без замка.
Попутно учишь:портысервисыTCPnm - 04Helix HR и другие сайты
Ломаем логику веб-приложений
Кадровый портал хранит роль пользователя прямо в cookie, магазин не проверяет, чей это заказ, банк подставляет ввод в SQL. Три сайта, три разных ошибки, и везде приложение само отдаёт то, что должно было защищать.
Попутно учишь:cookiesSQLiIDORsq - 05Почтовый сервис MailBox
Вскрываем хеши и шифры
Из почтового сервиса утекла таблица пользователей. Пароли в ней не открытые, но подобрать их по словарю дело секунд. Заодно расшифровываешь чужие записки и понимаешь, почему base64 и шифр Цезаря шифрованием не считаются.
Попутно учишь:хешиMD5брутфорсhc - 06Хостинг «Стратус»
Поднимаем права до root
Ты обычный пользователь на чужом сервере, а флаг лежит в закрытой папке. Администратор выдал тебе право запускать от root одну «безобидную» команду. Находишь, какую, и выжимаешь из неё всё.
Попутно учишь:sudoprivescSUIDlp - 07Финал · последняя цель
Nebula Bank: пентест без подсказок
Вымышленный банк, большая цель и ни одной подсказки. Всё, что ты взломал по пути, теперь собираешь в одну атаку: от первой разведки до отчёта. Каждый этап открывает следующий, а в конце ждёт главный флаг.
- 1Разведка поддоменов
- 2Сканирование портов
- 3Уязвимость в вебе
- 4Первый доступ
- 5Закрепление
- 6Повышение прав
- 7Движение по сети
- 8Данные и флаг
- 9Отчёт
nmhclp
Хочется вернуться завтра
XP, уровни, серия дней и значки. Но очки здесь только следствие: сначала навык.
Тарифы
- Все курсы
- Продвинутые лаборатории
- Новые уроки раньше всех
Вопросы
Нужно что-то устанавливать?
Нет. Терминал работает в браузере, в том числе на телефоне. Это симуляция: ни твой компьютер, ни чужие системы не затрагиваются.
Я новичок, подойдёт?
Да. Первый этап объясняет, что такое IP-адрес и терминал. Сложность растёт постепенно.
Это законно?
Все задания выполняются в изолированных учебных средах. Мы учим находить уязвимости и защищать системы.
Сколько стоит?
Первые уроки бесплатны. Цену подписки объявим после беты.